06.
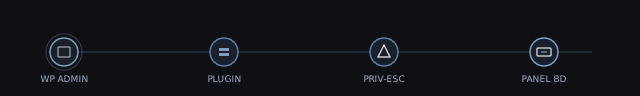
بازسازی کامل زنجیره حمله
بازسازی فارنزیک یک نفوذ به پنل ادمین وردپرس که تا سطح بکدور در کنترلپنل reseller پیش رفت.
مسئله
یک سایت وردپرسی مشتری روی یک نود اشتراکی، پس از پاکسازی معمول بدافزار، دوباره آلوده میشد. نشانههای اولیه فراتر از یک وبشل ساده بود: حسابهای ادمین ناشناس، افزونهای تازهآپلودشده با نامی بیخطر و فعالیتی غیرعادی نزدیک به سطح ریشه روی میزبان [REDACTED_HOST] (نمونهٔ نود: 10.0.0.42).
کشف
با همترازی زمانیِ لاگ دسترسی، مسیر حسابرسی وردپرس و تلهمتری میزبان، توالیِ حمله بازسازی شد: نشست مخدوششدهٔ wp-admin ← رهاسازی افزونهٔ مخرب ← اکسپلویت ارتقای دسترسی محلی روی یک بستهٔ قدیمیِ هسته ← نصب بکدور در سطح reseller کنترلپنل. از جمله IoCها، یک خوشهٔ یکتای User-Agent و ارتباط خروجی به 10.0.0.88 بود.
اقدام
نود از استخر اشتراکی جدا شد، آرتیفکتهای دیسک و حافظه حفظ شد، افزونهٔ مخرب و حسابهای بکدور حذف شد، همهٔ اعتبارنامههای پنل و SSH در درخت reseller مربوطه چرخانده شد و مسیر ارتقای دسترسی وصله شد؛ همزمان میزبانهای همسطح هم برای همان مجموعه IoC بررسی شد.
نتیجه
زنجیرهٔ حمله همراه با هش آرتیفکتها مستند شد و از آن یک playbook قابلاستفادهٔ مجدد برای «پاکسازیهایی که دوباره برمیگردند» ساخته شد. پس از چرخش اعتبارنامهها و اصلاح هسته، هیچ آلودگی عرضی دیده نشد. یافتهها به قوانین تشخیص برای رهاسازی افزونه و فراخوانی غیرمنتظرهٔ API پنل تبدیل شد.