01.
بازسازی کامل زنجیره حمله
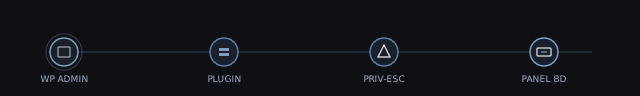
بازسازی فارنزیک یک نفوذ به پنل ادمین وردپرس که تا سطح بکدور در کنترلپنل reseller پیش رفت.
مطالعه کیساستادیمتخصص امنیت
سختسازی ناوگان، بازسازی حوادث، تصمیمهای مبتنی بر شواهد — بدون شلوغی بصری.
02.
هر عدد به شواهد در سایت لینک دارد.
در حال پیشرفت: PortSwigger Academy · مسیر HackerOne
03.
مسئله → کشف → اقدام → نتیجه. بدون نام کارفرما.
01.
بازسازی فارنزیک یک نفوذ به پنل ادمین وردپرس که تا سطح بکدور در کنترلپنل reseller پیش رفت.
مطالعه کیساستادی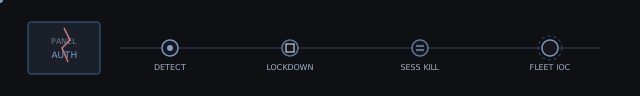
02.
یک آسیبپذیری بایپس احراز هویت با شدت CVSS ۹٫۸ در کنترلپنل: قرنطینهٔ فوری، ابطال نشستها، پنهانسازی سرویس و جستوجوی IoC در کل ناوگان.
مطالعه کیساستادی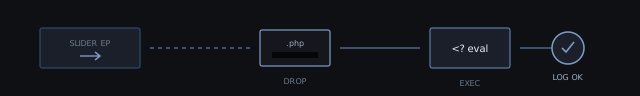
03.
یک آسیبپذیری در افزونهٔ اسلایدر به آپلود وبشل انجامید؛ ردیابی و تأیید آن از روی لاگ سامانههای پایش امنیتی انجام شد.
مطالعه کیساستادی04.
ابزارهای واقعی برای ناوگان و SOC.
سامانهای برای پایش CVE که فیدهای NVD و RSS را جمعآوری میکند، موارد تکراری را حذف میکند و برای آسیبپذیریهای CVSS ≥ ۹٫۰ یا مرتبط با ناوگان سرورها هشدار تلگرام/ایمیل میفرستد — با زمانبندی systemd timer.
مشاهده در GitHubابزار آگاهی از وصلههای کنترلپنل: اطلاعیههای رسمی cPanel/WHM را پیگیری میکند و وصلههای ازقلمافتاده یا با تأخیر را روی میزبانهای تحت مدیریت نشان میدهد.
مشاهده در GitHubابزار و یادداشتهای پژوهشی دربارهٔ الگوهای سوءاستفاده از XML-RPC در وردپرس، شامل تقویت حمله (amplification)، credential stuffing و راهکارهای عملی برای کاهش ریسک.
مشاهده در GitHubابزار تشخیص سبک حملات وردپرس: الگوهای brute-force، پروب انبوه افزونهها و رفتار مشکوک admin-ajax / REST را از روی لاگ شناسایی میکند.
مشاهده در GitHub05.
ابزار و فناوریهای واقعی در کار روزمره.
06.
سختسازی دستی — قابل تأیید.
06.
برای نقشهای امنیتی یا همکاریهای مشاورهای منتخب — از طریق فرم یا ایمیل مستقیم.