06.
تحلیل فارنزیک وبشل در افزونه اسلایدر
یک آسیبپذیری در افزونهٔ اسلایدر به آپلود وبشل انجامید؛ ردیابی و تأیید آن از روی لاگ سامانههای پایش امنیتی انجام شد.
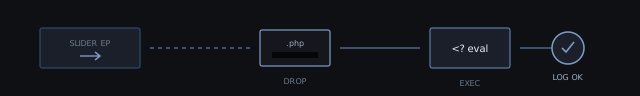
مسئله
یک سایت وردپرسی بهخاطر فعالیت خروجی PHP با شدت بالا و خرابکاری متناوب علامتگذاری شد. نسخهٔ افزونهٔ اسلایدر با یک آسیبپذیری شناختهشدهٔ آپلود بدون محدودیت / RCE مطابقت داشت. مسیر مشکوکِ رهاسازی فایل، wp-content/uploads/… روی vhost [REDACTED_HOST].
کشف
لاگهای پایش امنیتی (WAF، یکپارچگی فایل و حسابرسی PHP) یک آپلود multipart دستکاریشده به endpoint اسلایدر را به اجرای بعدیِ یک وبشل یکخطی مرتبط کردند. IP مبدأ نمونه 10.0.0.77 بود؛ payload در یک زیردایرکتوری تصادفی از media نوشته شد و سپس callbackهایی شبیه eval فراخوان کردند.
اقدام
vhost برای مسیر آپلود فقطخواندنی شد، وبشل و فایلهای همخانوادهاش قرنطینه شدند، افزونه بهروزرسانی یا جایگزین شد، اعتبارنامههای اپلیکیشن و پایگاهداده چرخانده شد و درخت media از یک نسخهٔ پشتیبان پاک بازسازی شد. تا وصلهشدن همهٔ peerها هم قوانین WAF برای مسیرهای آسیبپذیر اسلایدر اضافه شد.
نتیجه
ردِ کاملِ وبشل، همراه با مهر زمانی دقیق، در گزارش IR مشتری تأیید شد. هیچ شاهدی از نفوذ عمیقتر به میزبان فراتر از web root دیده نشد. امضاهای تشخیص هم به مجموعه قوانین مشترکِ ابزار آشکارساز حملات وردپرس اضافه شد.